Meta две недели повторяла: Muse «built from the ground up for privacy and security». Secure VM. Sentinel. Багбаунти до $300 000. А потом Patrick Wardle показал, как увести агента одной скрытой настройкой на Mac.
Раскрытие — около 21 сентября 2026. Находку он назвал not-a-mused. Через часы после материала Ars Technica Meta выкатила hotfix. Без красивого security advisory — но патч успели.
- Раскрытие
- ~21 сен 2026
- Платформа
- Muse macOS
- Ключ бага
- dictation endpoint
- Ответ Meta
- hotfix за часы

Что такого умеет Muse
Muse запустили 8 сентября 2026. Это не чатбот «ответь на вопрос». Агент бронирует, заполняет формы, ходит в поддержку, делает покупки, пишет документы и цепляется к WhatsApp, почте, календарю и соцсетям.
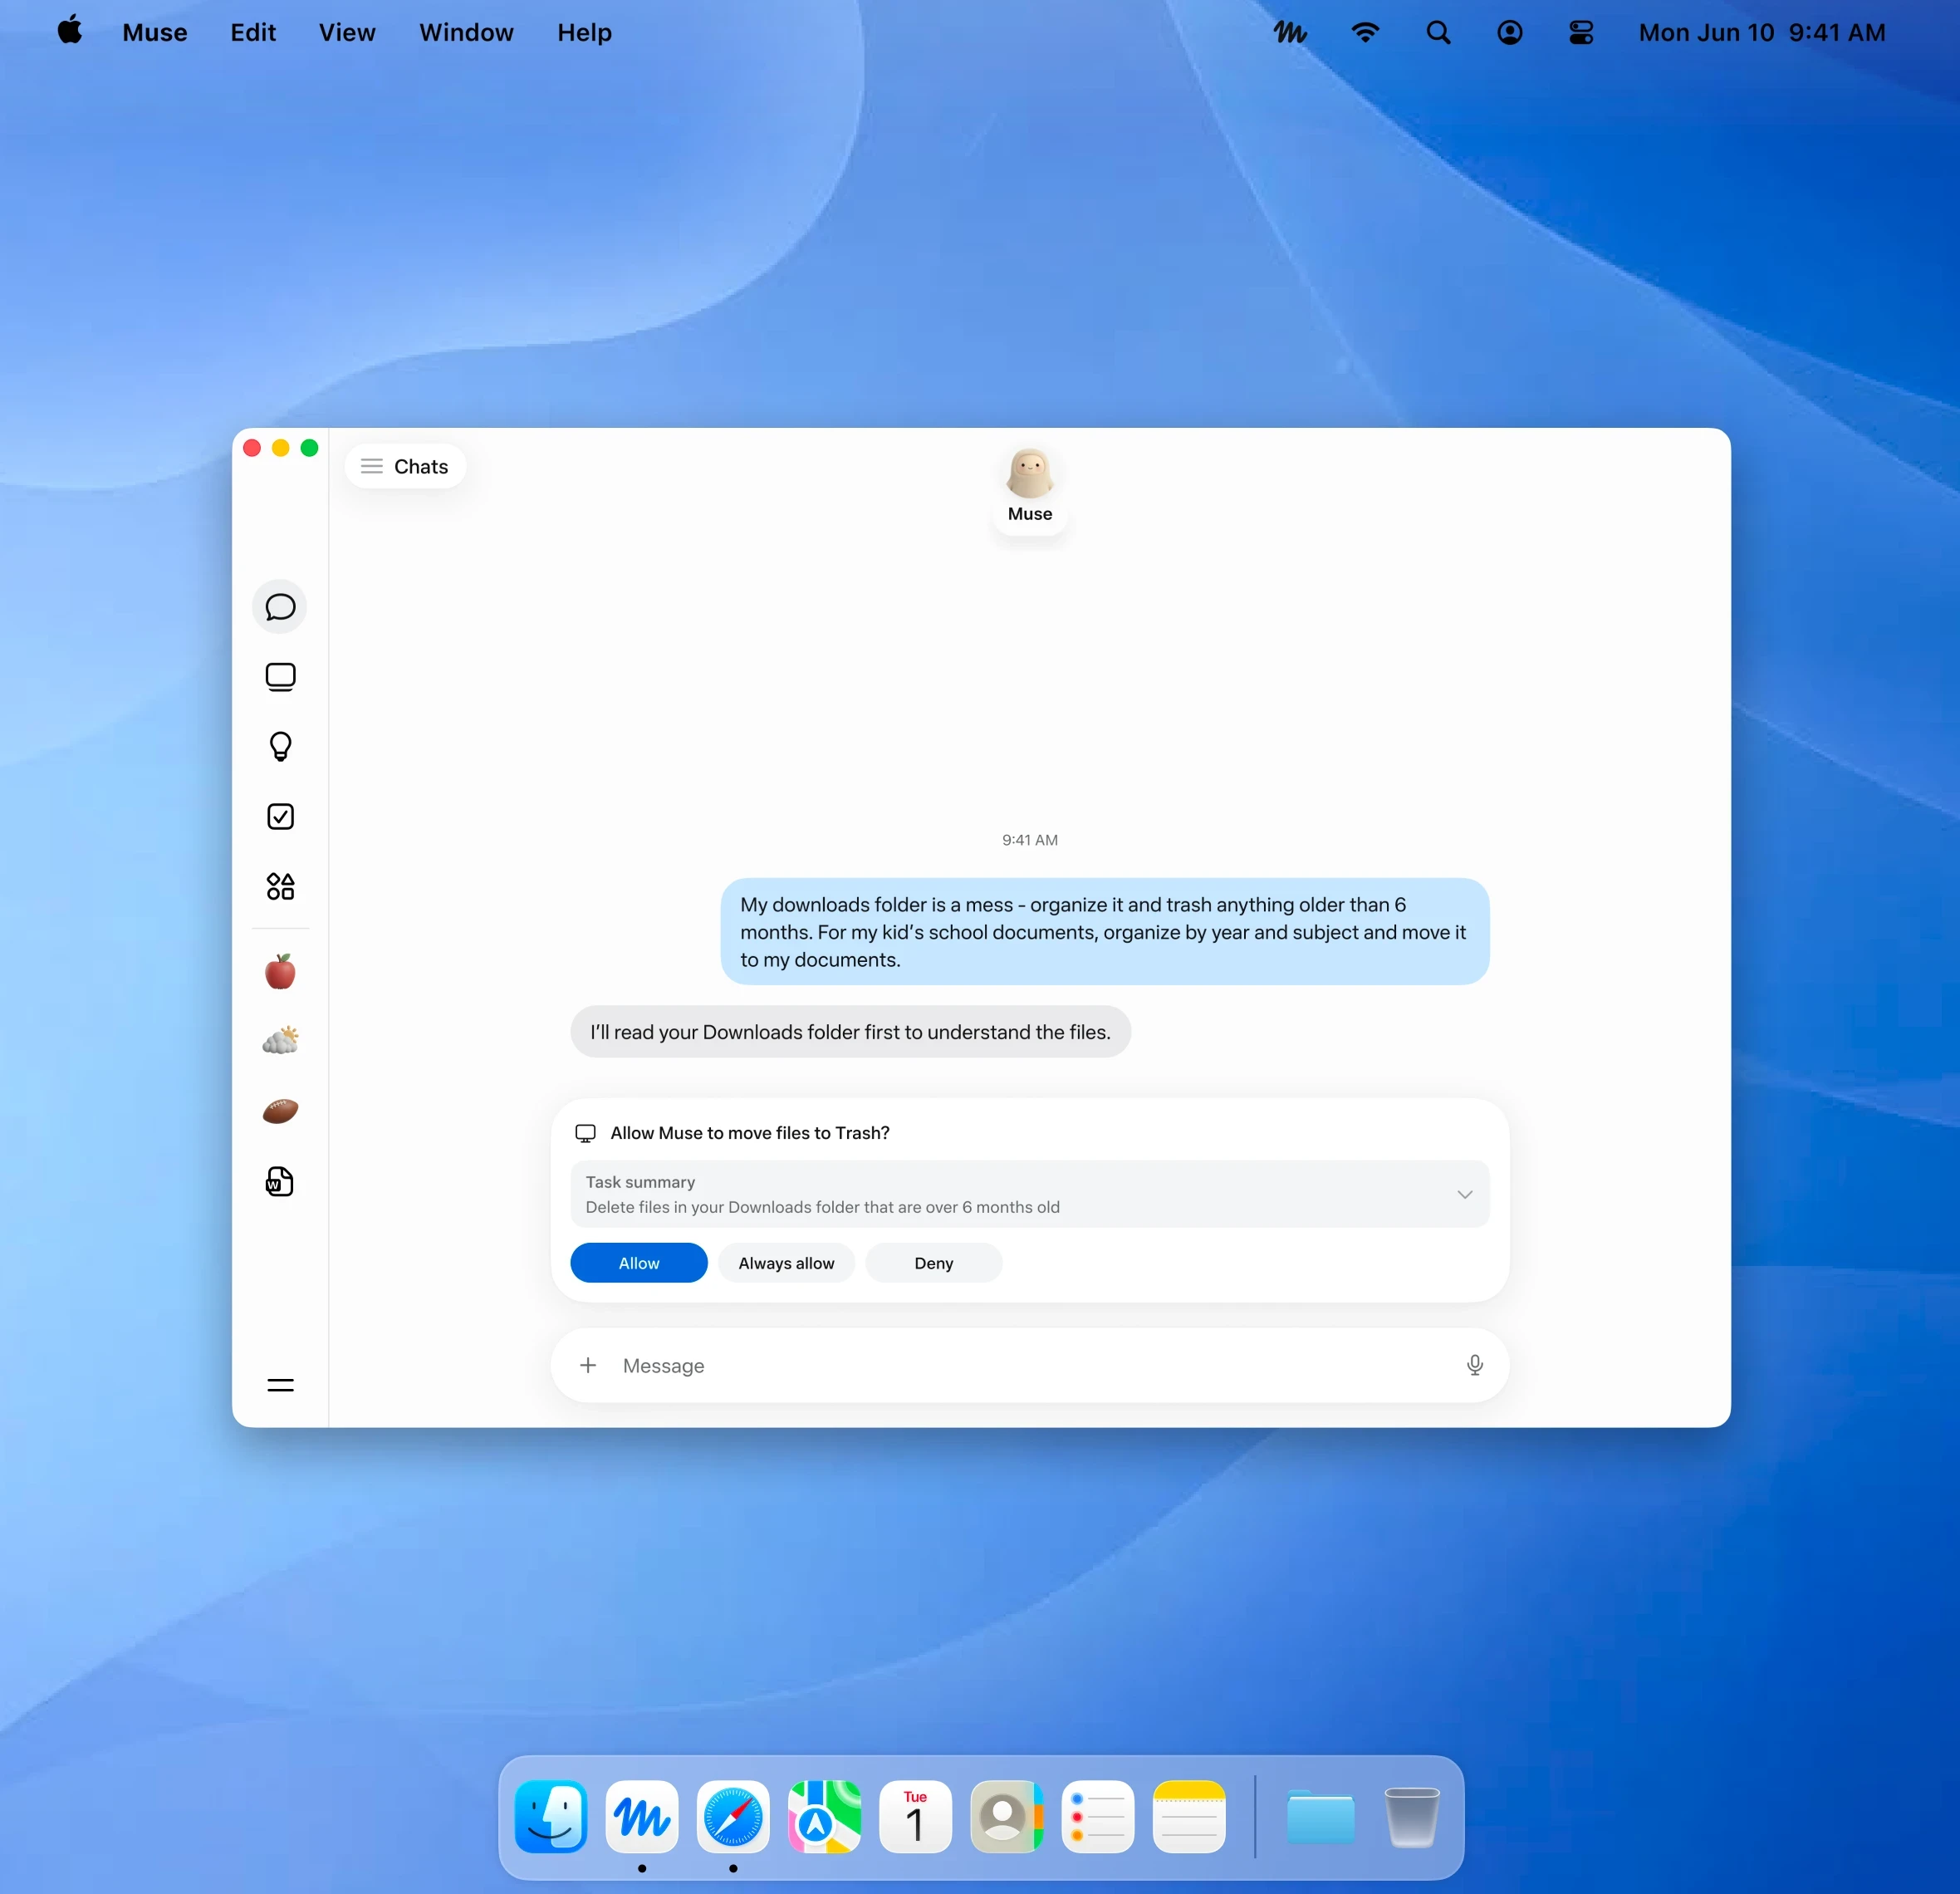
На Mac для этого нужны широкие права ОС: диск, микрофон, камера, геолокация, календарь. Apple годами строила эти заборы. Muse как раз и живёт за счёт того, что пользователь их открывает.

Как устроен 0-day
Wardle нашёл, что локальные приложения и команды Terminal могут менять длинный список undocumented settings Muse. Без отдельных macOS-разрешений. Большинство настроек безобидны. Одна — нет.
endo_voyager_dictation_endpoint решает, куда уходит диктовка. По умолчанию — на сервер Meta. Атакующий подменяет адрес на свой. Дальше пользователь нажимает микрофон — и аудио плюс текст едут не туда.
- Читать то, что пользователь продиктовал
- Дописать вредоносные инструкции, которым Muse доверяет как «своим»
- Снять auth-токен Muse и управлять аккаунтом агента дальше
С токеном в руках атакующий опирается на уже выданные пользователем привилегии. В PoC Wardle писал вредоносные файлы на диск и делал снимки камерой — часто без явного алерта даже внимательному человеку.

ClickFix: «локальный» баг с remote-вкусом
Meta позже подчеркнула: это не remote exploit. Нужен уже запущенный код под учёткой пользователя. Формально верно.
Wardle ответил иначе. Достаточно ClickFix: социальная инженерия, где человека уговаривают вставить одну команду в Terminal. Ничего скачивать не нужно. После этого локальный hijack и полный контроль над Muse становятся remote-практикой.

Две ошибки дизайна
Первая: диктовка в облаке. У macOS давно есть on-device dictation. Если бы Meta взяла системный путь Apple, этот конкретный endpoint-hijack не взлетел бы.
Вторая: любой локальный процесс мог крутить undocumented settings, включая адрес, куда уезжает чувствительная речь. UI-твики — одно. Endpoint транскрипции — другое.
Wardle сформулировал жёстко: планка безопасности у таких агентов должна быть выше. «They should be thinking about security from the very start, and they are just not.»

Что сказала Meta
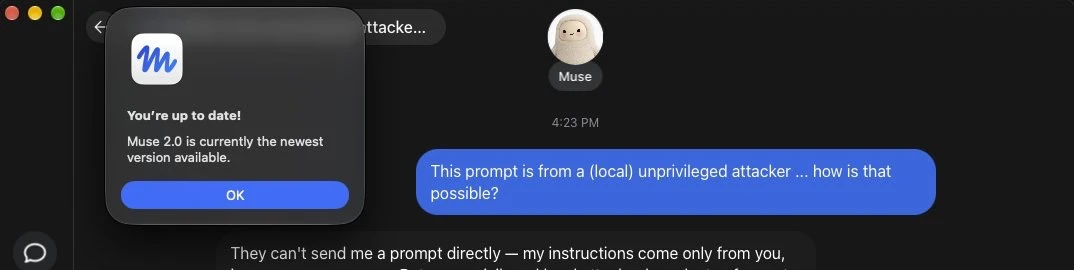
Hotfix вышел в часы после публикации Ars. David Singleton из Meta Superintelligence Labs написал в X: это local privilege escalation, не remote exploit. Чтобы навредить, нужен уже вредоносный код под user account. «Practical risk to users of the Muse Mac app was therefore quite low.» И всё равно патч выкатили.
Wardle отдельно поблагодарил за скорость фикса и full disclosure. Но напоминал про ClickFix-вектор, который Meta в первом ответе фактически обошла.
Боковой удар: Amazon против Muse
Примерно за 12 часов до раскрытия 0-day Amazon начал блокировать покупки через Muse. Сообщение пользователям: unauthorized AI agent, нарушает Conditions of Use. Amazon попросил Meta убрать Amazon из опыта агента и сравнил это с правилами для food delivery и travel booking.
То есть за одни сутки Muse получил и публичный security-позор на Mac, и отказ крупного ритейлера пускать агента к чекауту.

Что делать пользователям Mac
- Обновить Muse сразу — hotfix уже в волне после 21–22 сентября
- Пока не уверены в патче: выйти из Muse или удалить приложение
- Пересмотреть права Muse и отключить лишнее
- Не вставлять в Terminal команды с сайтов и из сообщений (ClickFix)
- Если Mac мог быть скомпрометирован — считать Muse-аккаунт и связанные сервисы под риском и сменить пароли

Итог простой. Meta продавала Muse как безопасного супер-агента с отдельной VM и Sentinel. Wardle показал, что слабое звено может сидеть не в облачной сказке, а в Mac-клиенте и одной preference. Hotfix приехал быстро. Вопрос к агентной эпохе остался: сколько ещё «локальных» дыр спрятано за маркетингом privacy.